Article de recherche · Blockchain et Bitcoin
Six confirmations suffisent-elles vraiment ?
Six blocs sont souvent traités comme un sceau. Ils ne le sont pas : Bitcoin offre une finalité probabiliste, et le nombre utile de confirmations dépend du risque que l’on modélise. Voici le calcul exact — et ce qu’il ne permet pas d’affirmer.
Conclusion en une phrase
Il n’existe pas de seuil universel de six confirmations : dans la course idéale étudiée ici, la probabilité de rattrapage après vaut 0,0591 % pour une part de calcul adverse supposée , mais 15,645 % pour ; une politique défendable doit donc annoncer à la fois , le risque cible et les limites du modèle.
1. Le problème et les définitions
Une confirmation signifie que la transaction figure dans un bloc de la chaîne retenue par le nœud qui l’observe ; chaque bloc ajouté par-dessus augmente sa profondeur. Cela ne transforme pas la transaction en objet irréversible. Une réorganisation — le remplacement de la pointe de chaîne par une branche cumulant davantage de preuve de travail — peut retirer ce bloc de l’historique retenu.[1][5]
Une double dépense désigne ici une stratégie précise : un payeur publie une transaction au bénéficiaire tout en minant secrètement une branche concurrente qui réaffecte les mêmes sorties. Après que le bénéficiaire a attendu un certain nombre de confirmations et livré le bien, l’attaquant tente de faire adopter sa branche.
Nous cherchons , la probabilité que cette branche rattrape la chaîne publique lorsque les mineurs honnêtes ont produit blocs. Le symbole est la part constante de puissance de calcul de l’attaquant et celle du reste du réseau. Les valeurs de utilisées plus loin sont des scénarios, pas des mesures du réseau ni des prévisions.
2. Recherche et sélection des sources
Recherche effectuée le 2 octobre 2026 dans le livre blanc Bitcoin, la documentation développeur de Bitcoin, arXiv, l’IACR ePrint Archive, les actes ACM/IEEE et les pages éditeurs. Les requêtes ont combiné « Bitcoin confirmations », « double spend race », « negative binomial », « common prefix », « asynchronous network », « stale block » et « attack profitability ».
Onze références centrales ont été retenues : le texte fondateur, trois analyses mathématiques directes de la course, une reconstruction pédagogique avec simulation, une documentation opérationnelle, trois modèles formels ou quantitatifs de consensus, une étude des paiements rapides et une analyse économique. Les billets non sourcés, calculateurs opaques, estimations de puissance de calcul instantanées et variantes d’autres chaînes ont été exclus.
Les textes intégraux accessibles ont servi à vérifier les formules, les conventions et les hypothèses. La documentation officielle a servi uniquement à établir l’usage opérationnel du seuil de six. Tous les nombres de cet article sont recalculés par le script fourni ; aucun taux observé ni incident historique n’est extrapolé.
3. Le modèle exact
On suppose . Les découvertes de blocs honnêtes et adverses sont deux processus indépendants, sans mémoire, à taux constants proportionnels à et . L’attaquant démarre sa branche concurrente au moment du paiement et ne l’abandonne jamais. Une égalité de longueur est comptée comme un succès adverse : cette convention est prudente sur le départage, mais ne constitue pas une borne pour tous les scénarios réels.[1][3]
Soit le nombre de blocs que l’attaquant trouve avant que les mineurs honnêtes n’atteignent blocs. Alors suit une loi binomiale négative. Elle intègre la variabilité du temps nécessaire aux confirmations, au lieu de remplacer ce temps par sa moyenne.
Le modèle exclut volontairement les délais de propagation, les blocs périmés, les éclipses réseau, les changements de difficulté, l’évolution de la puissance de calcul, les politiques de relais et l’abandon économique. Il répond exactement à une question étroite : la probabilité de rattrapage d’une course idéale à deux taux constants.
4. Dérivation pas à pas
Première étape : lorsque les mineurs honnêtes trouvent leur -ième bloc, l’attaquant en a trouvé . La combinaison compte les ordres possibles des premiers succès honnêtes et des succès adverses, le dernier événement étant le -ième bloc honnête.
Deuxième étape : si , la branche adverse a déjà rattrapé la branche publique dans notre convention. Si , son retard vaut . La ruine du joueur pour une marche biaisée donne une probabilité de rattrapage lorsque .[2]
Troisième étape : on pondère chaque probabilité conditionnelle par la masse binomiale négative correspondante, puis on additionne. Après simplification, on obtient la somme finie ci-dessous. Elle équivaut à la fonction bêta incomplète régularisée .[3]
Le script évalue cette somme par récurrence, sans bibliothèque statistique. Il la contrôle indépendamment avec l’identité pour . Sur la grille et , l’écart absolu maximal entre les deux calculs vaut .[4]
5. Ce que six confirmations représentent
Le même nombre de confirmations couvre des risques très différents selon la part de calcul adverse posée en hypothèse. À six blocs, la probabilité va d’environ 12 succès par million de courses dans le scénario à 5 % à presque une chance sur deux dans le scénario à 40 %.
Ces fréquences sont des reformulations de probabilités théoriques, pas des nombres d’attaques observées. Elles servent à rendre l’échelle lisible ; elles ne prédisent ni l’intention d’un acteur ni la fréquence des tentatives.
| Part adverse supposée q | Probabilité exacte à z = 6 | Équivalent par million |
|---|---|---|
| 5% | 0.001160% | 11.6 / 1,000,000 |
| 10% | 0.059141% | 591 / 1,000,000 |
| 20% | 2.330841% | 23,308 / 1,000,000 |
| 30% | 15.644958% | 156,450 / 1,000,000 |
| 40% | 49.300374% | 493,004 / 1,000,000 |
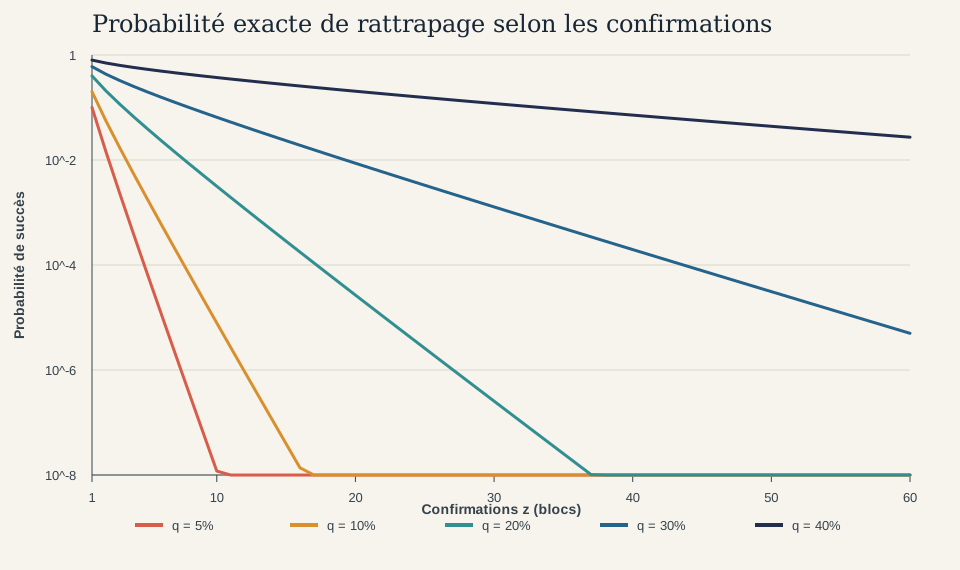
Si l’on fixe d’abord un risque cible, le nombre minimal de confirmations devient une conséquence du modèle plutôt qu’un chiffre magique :
| q | Au plus 0,1 % | Au plus 0,01 % | Au plus 0,0001 % |
|---|---|---|---|
| 5% | 4 | 5 | 8 |
| 10% | 6 | 8 | 12 |
| 20% | 13 | 18 | 28 |
| 30% | 32 | 44 | 69 |
| 40% | 133 | 186 | 294 |
Explorer le risque, paramètre par paramètre
Que se passe-t-il si l’on attend douze confirmations au lieu de six ? Et si la puissance adverse supposée augmente ? Modifiez les paramètres ci-dessous : le résultat, les deux courbes et le nombre minimal de confirmations se recalculent ensemble. Le risque cible porte sur la course idéale définie plus haut.
L’exemple de départ reprend six confirmations et une part adverse supposée de 30 % : le calcul exact donne environ 15,64 %, contre 13,21 % avec l’approximation de Nakamoto. Un objectif de 0,1 % demande alors 32 confirmations. Changez seulement la part adverse à 10 % : six confirmations suffisent à respecter ce même objectif dans le modèle.
Le bloc qui contient la transaction compte pour une confirmation. Les blocs ajoutés au-dessus en ajoutent chacun une. Choisissez un entier entre 1 et 5 000.
Part de la puissance de calcul que contrôlerait un attaquant coordonné, entre 0 et 50 %. Ce paramètre décrit une hypothèse : la part de blocs d’un pool ne mesure pas directement cette capacité d’attaque.
Choisissez la probabilité maximale de rattrapage que vous voulez examiner. Le calcul cherche le premier nombre de confirmations qui respecte cet objectif.
Probabilité exacte de rattrapage
Environ une chance sur 6,39.
Cette fréquence est théorique et conditionnelle à une tentative conforme au modèle ; elle ne décrit pas la fréquence des attaques sur le réseau.
- Approximation de Nakamoto
- 13,2111 %
- Confirmations pour atteindre l’objectif
- 32 blocs
Le risque calculé dépasse l’objectif choisi.
Comment le risque évolue avec les confirmations
Les résultats actualisent les formules de l’article ; il ne s’agit pas d’une estimation en temps réel du réseau Bitcoin. L’égalité des deux branches compte comme un succès adverse, les taux sont constants et l’attaquant n’abandonne jamais. Le nombre indiqué est le minimum pour ce scénario, sans garantie sur les risques absents du modèle.
6. Du calcul à une règle de décision
Une politique cohérente ne commence pas par six ; elle commence par le dommage tolérable et les hypothèses que l’on accepte de défendre.
- Définir l’objet protégé : paiement unique important, flux répété, retrait d’une plateforme ou paiement sans confirmation ne posent pas le même problème.[5][8]
- Fixer un risque cible et un scénario explicite pour . Le tableau donne alors le plus petit tel que dans le modèle idéal.
- Ajouter les risques absents du modèle : qualité de la connexion, observation par nœud complet, concentration de minage, propagation, valeur récupérable et possibilité de suspendre ou d’annuler la livraison.[6][9]
- Revoir la règle lorsque les hypothèses changent. Un nombre de confirmations sans date, scénario ni seuil de perte n’est pas une mesure de risque complète.
7. Objections et limites
- « Exact » signifie exact pour les hypothèses annoncées, non exact pour Bitcoin dans son ensemble. Les modèles de préfixe commun et de cohérence montrent que délai réseau, rythme des blocs et comportement adaptatif de l’adversaire comptent aussi.[6][7]
- Le scénario suppose une puissance adverse constante et connue. En pratique, elle est incertaine, peut varier, et sa traduction en capacité coordonnée d’attaque n’est pas automatique. Cet article ne l’estime pas.
- Compter une égalité comme un succès adverse simplifie et rend le calcul prudent sur ce point. La propagation, l’avantage de publication et la topologie peuvent toutefois modifier la probabilité de gagner après égalité dans un sens ou dans l’autre.
- Une faible probabilité de réussite n’implique pas qu’une attaque soit rentable ; inversement, l’économie d’une attaque dépend du montant, des récompenses de blocs, du coût d’opportunité et du seuil d’abandon. Probabilité et incitation sont deux questions distinctes.[11]
- Les paiements sans confirmation relèvent surtout de la propagation et de la détection de transactions conflictuelles. Ils ne doivent pas être évalués avec la seule formule d’une transaction déjà incluse dans un bloc.[10]
- La question mathématique posée est résolue dans le modèle : six n’est ni nécessaire ni suffisant en général. La question opérationnelle reste ouverte tant que l’on n’a pas spécifié le type de bénéficiaire, la menace, le risque cible et les conditions réseau.
8. Conclusion
Les confirmations ne sont pas des certificats binaires ; elles accumulent une assurance probabiliste. Le seuil de six a une utilité comme convention lisible, mais il ne porte aucune garantie autonome.
La réponse défendable est donc conditionnelle : annoncer , choisir un seuil , calculer , puis traiter séparément les risques de réseau et les incitations économiques. Dans le modèle étudié, six confirmations satisfont un objectif de 0,1 % si parmi les scénarios calculés ; elles ne le satisfont plus à .
9. Références centrales réellement consultées
Chaque notice indique le rôle réel de la source. Les liens mènent au texte intégral, à l’archive ou à la page officielle de l’éditeur.
S. Nakamoto (2008). Bitcoin: A Peer-to-Peer Electronic Cash System. Foundational protocol paper, sections 5 and 11.
Introduit la chaîne de preuve de travail, le problème de double dépense et l’approximation de Poisson utilisée comme point de comparaison.
M. Rosenfeld (2014). Analysis of Hashrate-Based Double Spending. arXiv:1402.2009 [cs.CR].
Formalise le nombre de blocs adverses par une loi binomiale négative et relie probabilité, seuil d’abandon et économie de l’attaque.
C. Grunspan & R. Pérez-Marco (2018). Double Spend Races. International Journal of Theoretical and Applied Finance 21(8), 1850053.
Établit la formule fermée exacte, corrige l’approximation temporelle de Nakamoto et démontre la décroissance exponentielle en fonction des confirmations.
A. P. Ozisik & B. N. Levine (2017). An Explanation of Nakamoto’s Analysis of Double-spend Attacks. arXiv:1701.03977 [cs.CR].
Reconstruit pas à pas le raisonnement de Nakamoto et montre par simulation que l’approximation de Poisson est la principale source d’écart.
Bitcoin Developer Documentation (consulted 2026). Payment Processing — Verifying Payment. Bitcoin developer guide.
Documente l’usage opérationnel des confirmations et qualifie explicitement le seuil de six d’assez arbitraire, avec analyse de risque pour les cas sensibles.
J. A. Garay, A. Kiayias & N. Leonardos (2015). The Bitcoin Backbone Protocol: Analysis and Applications. EUROCRYPT 2015, LNCS 9057, 281–310.
Remplace l’intuition d’irréversibilité par les propriétés formelles de préfixe commun, persistance et vivacité sous hypothèses de majorité honnête et de synchronisation.
R. Pass, L. Seeman & A. Shelat (2017). Analysis of the Blockchain Protocol in Asynchronous Networks. EUROCRYPT 2017, LNCS 10211, 643–673.
Montre comment les garanties de cohérence dépendent d’un délai réseau borné et du rythme de création des blocs, hypothèses absentes du calcul élémentaire.
Y. Sompolinsky & A. Zohar (2016). Bitcoin’s Security Model Revisited. arXiv:1605.09193 [cs.CR].
Distingue les garanties pertinentes pour paiements répétés, paiements uniques importants et clients légers ; limite l’interprétation d’une probabilité isolée.
A. Gervais, G. O. Karame, K. Wüst, V. Glykantzis, H. Ritzdorf & S. Čapkun (2016). On the Security and Performance of Proof of Work Blockchains. ACM CCS 2016, 3–16.
Intègre propagation, blocs périmés, stratégie adverse et paramètres de consensus dans un cadre plus riche que la course idéale à deux taux constants.
G. O. Karame, E. Androulaki & S. Čapkun (2012). Double-Spending Fast Payments in Bitcoin. ACM CCS 2012, 906–917.
Analyse expérimentalement les paiements sans confirmation et montre pourquoi leur risque ne se confond pas avec celui d’une transaction déjà enfouie dans la chaîne.
C. Grunspan & R. Pérez-Marco (2021). On Profitability of Nakamoto Double Spend. Probability in the Engineering and Informational Sciences 35(4), 984–1007.
Sépare probabilité de réussite et rentabilité économique, et étudie une stratégie avec seuil d’abandon plutôt qu’un budget adverse illimité.